구글 애즈Search Engine Land
구글 애즈 AI에는 맹신 대신 가드레일이 필요하다 — 마이크 라이언이 말한 AI Max 실수와 과잉 세분화
AI Max가 광고주가 일부러 피하던 경쟁사 검색까지 넓힌 사례에서 드러나듯 자동화에도 검증이 필요하다. 마이크 라이언이 짚은 AI Max 가드레일과 캠페인 구조 원칙을 정리했다.
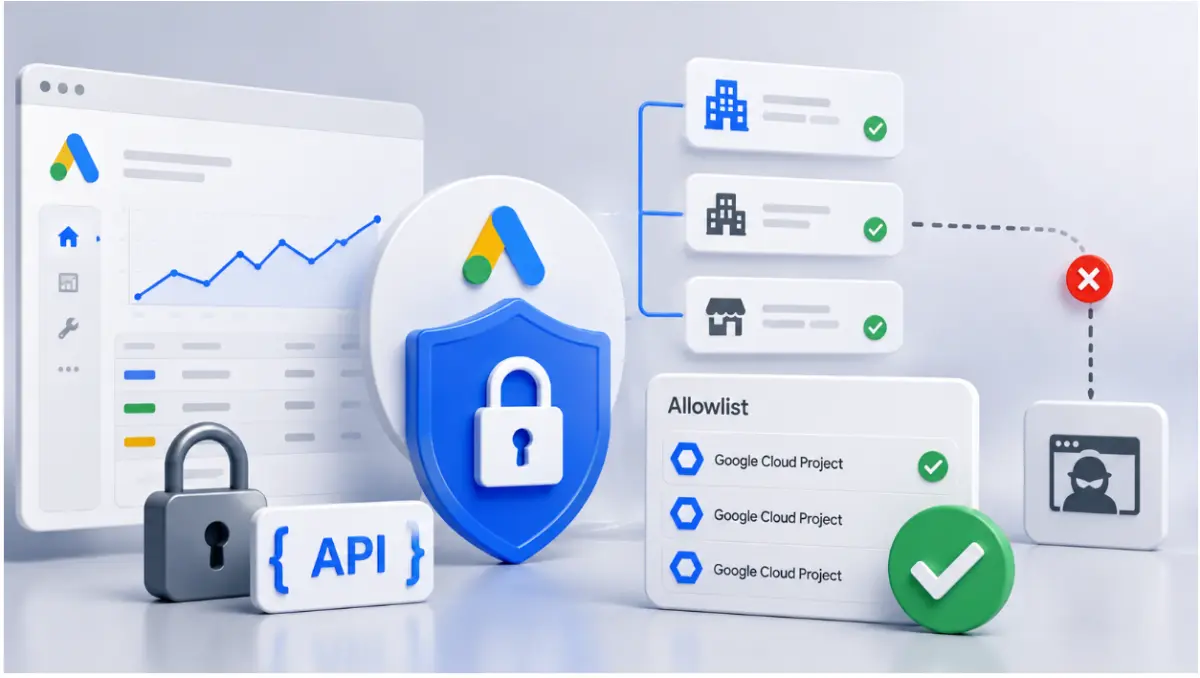
구글이 구글 애즈 API의 새 보안 기능을 파일럿으로 시작했다. 관리자 계정 소유자가 어떤 애플리케이션이 민감한 API 작업을 수행할 수 있는지 통제할 수 있게 하는 기능으로, 무단 접근 위험을 줄이면서 계정에 연결된 서드파티 도구의 가시성을 높이는 것이 목적이다.
파일럿은 계정 관리, 사용자 관리, 결제 작업 같은 민감한 구글 애즈 API 메서드를 사전 승인된 구글 클라우드 프로젝트 허용 목록으로 제한한다.
참여 절차는 이렇다. 참가자가 최상위 구글 애즈 관리자 계정의 고객 ID를 제출하면, 구글이 계정 계층 전반의 API 활동을 감사해 사용 중인 애플리케이션을 파악하고 광고주와 함께 승인 도구 목록을 만든다. 활성화되면 목록에 없는 애플리케이션은 민감한 API 요청을 할 수 없다.
프로그램 참여 후에도 새 애플리케이션 승인을 요청할 수 있고, 새로 연결된 계정은 보호된 관리자 계정의 보안 설정을 자동으로 상속한다.
대행사와 대형 광고주는 구글 애즈 계정을 관리하기 위해 여러 서드파티 도구에 의존하는 경우가 많다. 허용 목록은 API 자격 증명이 유출되더라도 신뢰된 애플리케이션만 고위험 작업을 수행할 수 있게 하는 추가 방어선이 된다.
광고 플랫폼이 외부 소프트웨어와 점점 더 촘촘히 연결되면서 구글은 계정 보안 투자를 늘리고 있다. 이번 파일럿은 구글 애즈 API 사용자에 대한 패스키 인증 의무화 같은 최근 보안 조치를 보완하며, 민감한 계정 기능에 누가 그리고 무엇이 접근할 수 있는지를 조인다.
첫째, 현재 계정에 연결된 서드파티 앱 목록을 실제로 확인한다. 파일럿에 참여하지 않더라도 이 감사 자체가 가치 있다. 사용을 중단한 도구의 접근 권한이 남아 있는 경우가 흔하다.
둘째, 계정·사용자 관리와 결제 작업을 수행하는 도구를 별도로 분류한다. 이들이 허용 목록 관리의 대상이다.
셋째, 새 도구 도입 절차에 승인 요청 단계를 넣는다. 허용 목록이 활성화된 뒤에는 승인 없이 붙인 도구가 조용히 실패하는 것이 아니라 차단된다.
개인정보 유출이 실제 배상 판단으로 이어진 국내 사례는 쿠팡 정보유출에 10만원 배상 권고 — 개인정보 유출 첫 손해배상 인정에서 볼 수 있다.
계정 관리, 사용자 관리, 결제 작업 등 민감한 구글 애즈 API 메서드를 사전 승인된 구글 클라우드 프로젝트로 제한합니다.
최상위 구글 애즈 관리자 계정의 고객 ID를 제출하면 구글이 계정 계층의 API 활동을 감사해 사용 중인 애플리케이션을 파악하고 함께 허용 목록을 구성합니다.
네. 새로 연결된 계정은 보호된 관리자 계정의 보안 설정을 자동으로 상속하며, 이후 새 애플리케이션은 별도 승인 요청으로 추가할 수 있습니다.
기사에서 본 내용을 우리 사이트에 대입해 보고 싶다면, 무료 진단으로 현재 상태부터 확인해 보세요.
영업일 기준 24시간 안에 담당자가 직접 답변드립니다.
AI Max가 광고주가 일부러 피하던 경쟁사 검색까지 넓힌 사례에서 드러나듯 자동화에도 검증이 필요하다. 마이크 라이언이 짚은 AI Max 가드레일과 캠페인 구조 원칙을 정리했다.
검색광고 1세대 맷 반 와그너가 20년간 바뀐 것, 사라진 것, 여전히 틀리는 것을 돌아봤다. 자동화 시대에도 광고주가 지켜야 할 PPC 자동화 운영 원칙을 정리했다.
AI 오버뷰가 검색 결과를 바꿨는데 입찰 규칙은 그대로다. 검색어를 Fight·Influence·Generate demand 세 버킷으로 나눠 예산을 배분하는 AI 오버뷰 검색 광고 전략을 정리했다.